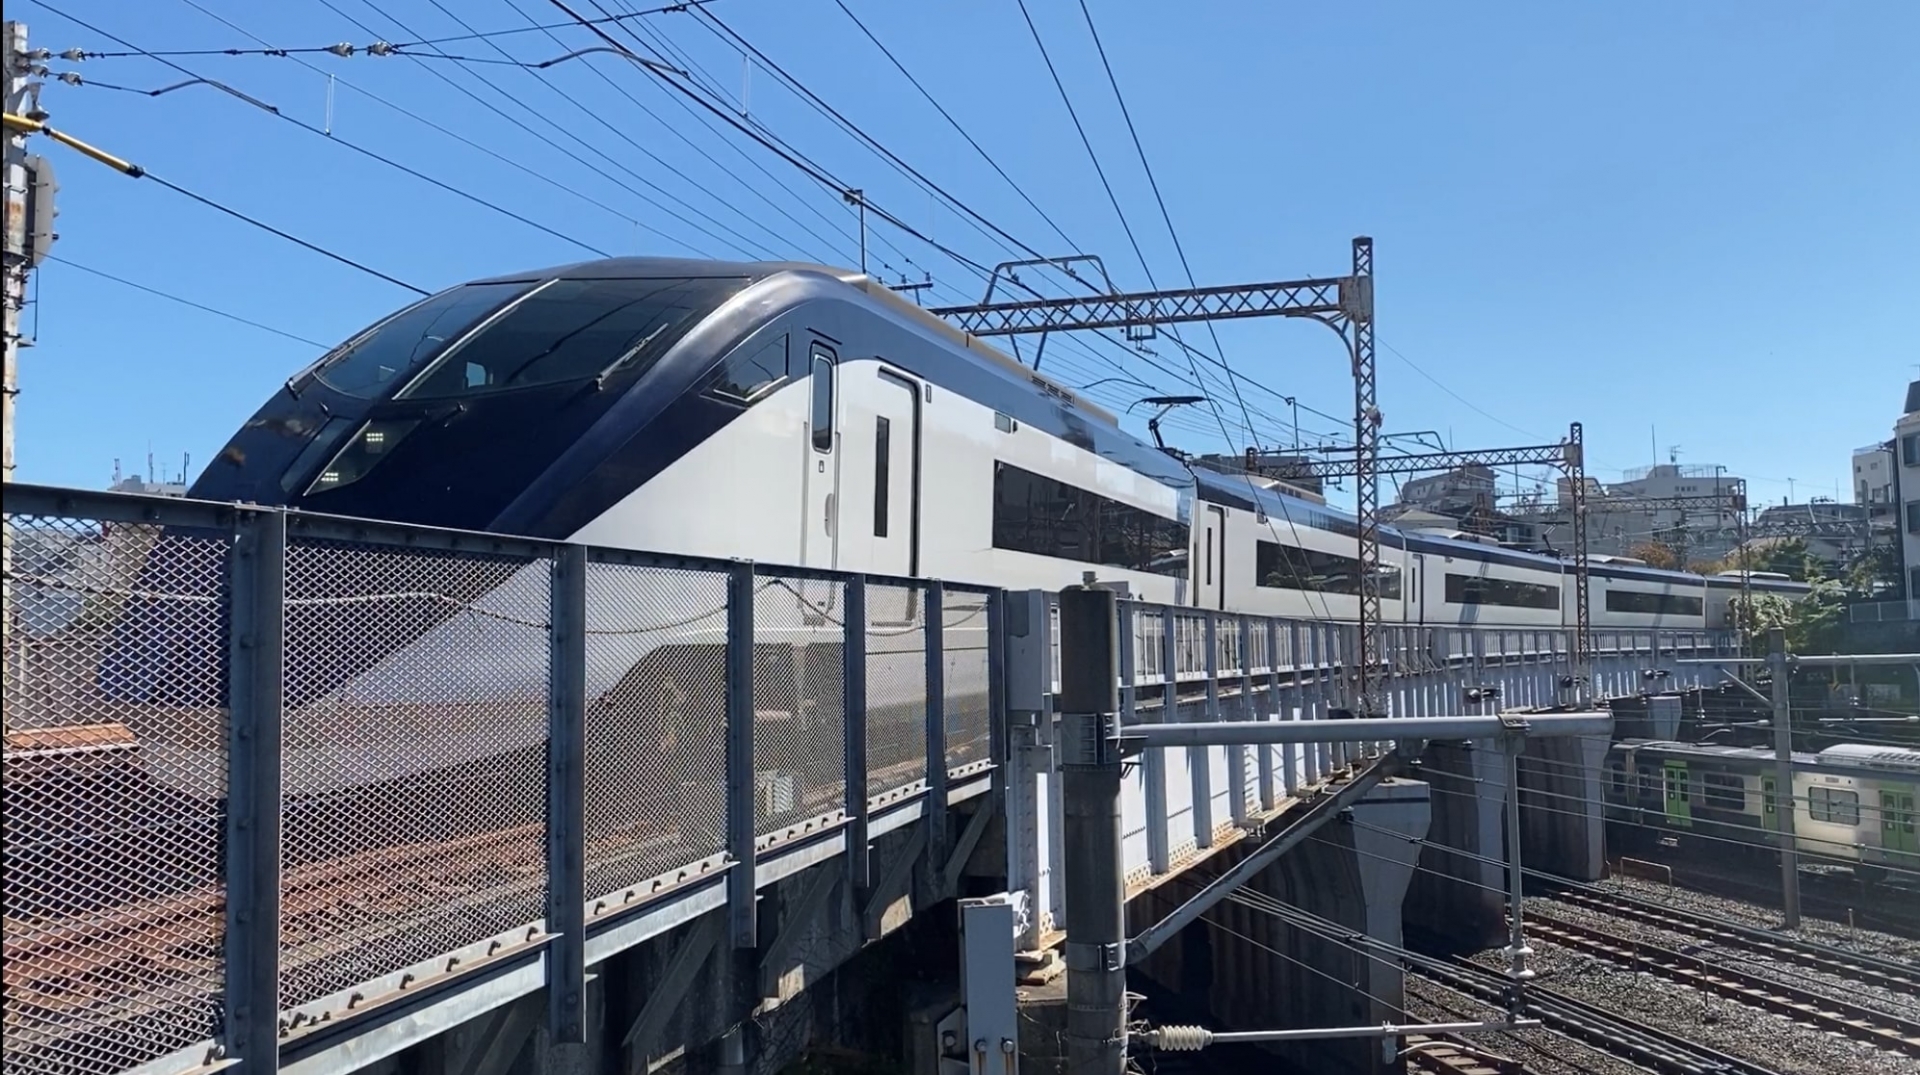
京成電鉄は2026年11月13日、「スカイライナー座席予約システム」に第三者による不正アクセスが発生し、「スカイライナーチケットレスサービス」の利用者情報が最大約337万件取得された可能性があると発表しました。
鉄道関連ではEXサービスなどでも個人情報の流出が発生していますが、今回の京成電鉄の最大約337万件という規模は極めて大きなものです。
京成電鉄ではセキュリティ強化のため座席予約システム全般の利用を停止しており、再開時期は未定です。
【お詫び】スカイライナー座席予約システムへの不正アクセスについて
京成電鉄ホームページ
スカイライナーの予約システムに不正アクセス
京成電鉄の発表によると、不正アクセスが発生したのは2026年11月11日深夜です。
第三者による不正アクセスによって、スカイライナーチケットレスサービスの利用者情報が取得された可能性があるとしています。
対象となる可能性がある情報は次の5項目です。
- ユーザーID
- パスワード
- カナ氏名
- 電話番号
- メールアドレス
件数は最大約337万件です。
なお、パスワードについては暗号化されているため、第三者によって復元されることはないと京成電鉄は説明しています。
対象となる利用者には、登録されているメールアドレス宛てに後日個別に連絡するとしています。
現時点では情報が取得された可能性があるという発表であり、337万件すべての情報流出が確定したわけではありません。
スカイライナーのインターネット予約は全面停止
今回の不正アクセスを受け、京成電鉄ではセキュリティ強化のため、スカイライナー座席予約システム全般の利用を停止しています。
利用再開時期は未定です。
一方、駅窓口や券売機では引き続きスカイライナー券を購入できます。
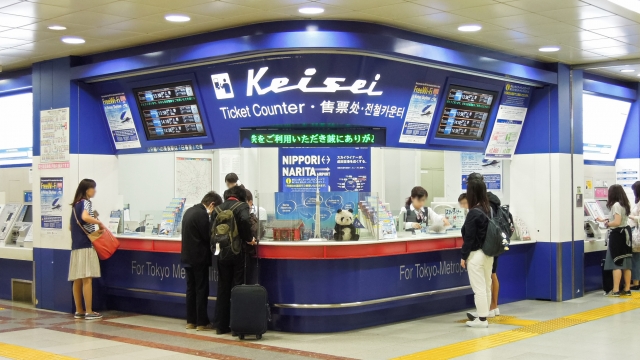 alt="京成電鉄成田空港駅 チケット売り場" class="wp-image-20048"/>
インターネットでの予約を利用していた方にとっては不便な状況となりますが、スカイライナーそのものが運休しているわけではありません。
パスワードだけでなく他の個人情報との組み合わせにも注意
今回、取得された可能性がある情報には、ユーザーID、パスワード、カナ氏名、電話番号、メールアドレスが含まれています。
京成電鉄はパスワードについて、暗号化されているため復元されることはないと説明しています。ただし、パスワード情報そのものが取得された可能性があることには変わりありません。実際にどのような方式で保護されていたのか、第三者が解読できる可能性がどの程度あるのかは、公表資料からは分かりません。
また、今回の情報流出で注意したいのは、取得された可能性がある情報が、別のサービスなどから過去に流出した個人情報と組み合わされる危険性です。
例えば、メールアドレスや電話番号を手掛かりに、氏名や住所、利用しているサービスなどの情報が結び付けられれば、より詳細な個人情報のリストが作られる可能性があります。
さらに、実在する鉄道会社や予約サービスを装ったフィッシングメールやSMSを送る際にも、こうした情報が悪用されるおそれがあります。
パスワードについても、他のサービスで同じものを使い回している場合、別のサービスへの不正ログインにつながる危険性があります。
今回の情報流出が実際にどのように悪用されるかは分かりませんが、対象となる可能性がある利用者は、身に覚えのないメールやSMSに記載されたリンクを安易に開かないこと、他のサービスで同じパスワードを使用している場合は変更を検討することが大切です。
10月30日のシステム強化と今回の不正アクセスに関連はあるのか
京成電鉄では今回の不正アクセスが公表される約2週間前の10月30日にも、スカイライナーチケットレスサービスにおけるMastercardブランドの利用を一時停止していました。

当時の発表では「システム強化」を理由としており、利用再開時期は未定とされていました。
今回の不正アクセスと10月30日の利用停止に何らかの関係があったのかは明らかになっていません。
例えば、以前からセキュリティ上の問題を把握して対策を進めていた可能性もあれば、10月30日のシステム変更とは無関係に今回の不正アクセスが発生した可能性もあります。システムの改修が意図しない不具合や新たな脆弱性につながるケースも一般論としては考えられますが、今回それが起きたと判断できる情報はありません。
利用者としては、10月30日の利用停止が何を目的としたものだったのか、今回の不正アクセスとの関連性も含めて気になるところです。
鉄道会社でも相次ぐ個人情報流出
鉄道会社を巡っては、2026年秋以降も個人情報の流出やその可能性が相次いで公表されています。
当ブログでも10月に、東京メトロや東武鉄道、あいの風とやま鉄道、西日本鉄道などの事例を取り上げました。
今回の京成電鉄の最大約337万件という規模は、これまで取り上げてきた事例と比べても非常に大きなものです。
鉄道のチケットレス化やインターネット予約は、利用者にとって便利なサービスです。しかし、その利便性を支えるシステムに不正アクセスが発生すれば、多くの利用者に影響が及ぶことになります。
今回の件についても、今後の原因究明や再発防止策、予約システムの再開時期などを注視したいと思います。